

リスクベースのアラートの実装
Splunk Enterprise Securityでは、従来のアラートアプローチを使用して、多くの場合、攻撃方法の現在の傾向に反応する、限定的に定義された検出を作成できます。しかし、セキュリティアナリストにとっては、より正確で具体的で実用的なアラートが欲しいと思うでしょう。
リスクベースのアラートの紹介
リスクベースアラート (RBA) は、リソースを従来の事後対応型の機能から、SOCのプロアクティブな機能に転換するまたとない機会をチームに提供します。アラートの忠実度が高まり、真の陽性率が高まると、アナリストのリソースを脅威ハンティングや敵対者シミュレーションなどの影響の大きいタスクに振り向けることができます。これにより、SOCはアナリストのスキルセットを構築し、遭遇する可能性のあるあらゆる脅威に備えることができます。
RBA の方法論は、Splunk エンタープライズセキュリティですでに行っている手法とよく似ています。Splunk Enterprise Security内の既存のフレームワークのほとんどすべてを使用していますが、SOC内の効率と一般的なセキュリティ成熟度を大幅に向上させる最適化もいくつか含まれています。
RBA の利点は次のとおりです。
- 全体的なアラート量の劇的な減少 (アラート疲れ)
- 検出の向上
- MITRE ATT&CK などの一般的なフレームワークとのアライメント
- SOC の運用コストを増加させることなく、検出とデータソースを増やすことができます。
- 検出時間範囲の拡大
- デプロイプロセスの合理化
主な機能
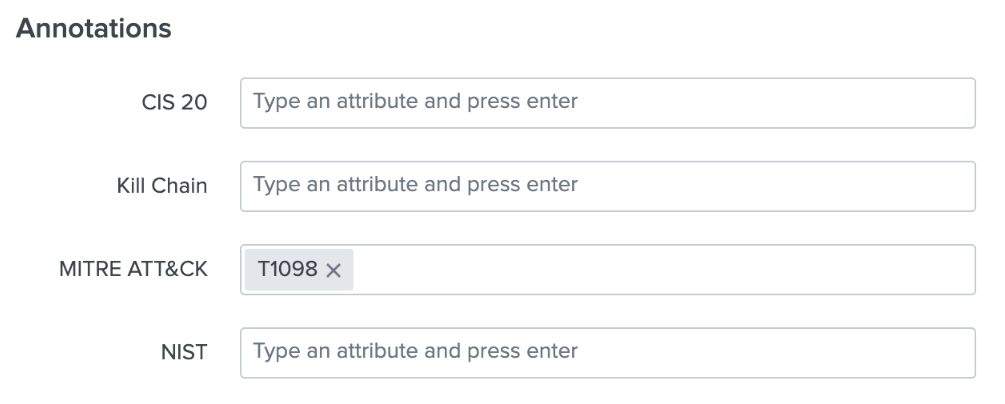
Splunk エンタープライズセキュリティのフレームワークには、RBA を実装するためのすぐに使用できる機能が備わっています。イベントベースの検出を活用して、1 つのリスクスコアを複数の固有のリスクオブジェクトに割り当てることができます。さらに、アノテーションフレームワークを使用して MITRE ATT&CK の戦術と手法をマッピングし、重要なコンテキストを結果に自動的に追加できます。
-
注釈フレームワーク
- アノテーションを使用すると、業界標準のサイバー・セキュリティ・フレームワーク・マッピングのコンテキストで検出結果を充実させることができます。
-
リスク分析
- リスクオブジェクトにコンテキストを帰属させる際の柔軟性が向上しました。
- アセット&アイデンティティフレームワークとの統合が改善されました。
- この手法に基づいて MITRE ATT&CK コンテキストを追加する保存済みルックアップ
-
リスク・ファクタリング・フレームワーク
- リスクインデックスのフィールド値に基づいてリスクスコアを上下に修正できます。
- 通常は資産/アイデンティティ情報に基づいていますが、「アクション」、「優先度」、「カテゴリ」などのフィールドでも操作できます。
- イベントがリスク分析データモデルに挿入されたときに適用されます。
-
脅威オブジェクト
- 可能性のある妥協指標 (IOC) を分析対象に関連付けることができます。
- IOC の観点から「行動」を理解できるような、セキュリティ分野の新しいベクトルを作り出しましょう
- 局所的な脅威ハンティングの障壁を下げる
- 調査プロセスの支援
- Splunk SOAR に送られる注目の候補者には、多くの IOC を添付できます。
脅威オブジェクト機能を検出に使用することで、侵害の指標 (IoC) や行動の指標 (IoB) のローカルリポジトリを構築できます。この脅威データは、調査、脅威情報、特にSOC内の脅威ハンティング活動との関連性が高いため、非常に重要です。

RBA の使用を開始する
RBA は既存の Splunk Enterprise Security 相関ルールフレームワークを使用して、リスクを伴う可能性のある興味深いイベントを収集し、それらを 1 つのインデックスにまとめます。そこから、システムは特定の基準が満たされた場合にのみ結果を生成し、リスクの高いイベントの優先順位付けに役立ちます。これにより、SOC チームが確認する必要のあるアラートの数が減り、時間が節約され、アナリストの作業負荷が軽減されます。
RBAから始めるのは難しいことはわかっています。そこで、この RBA 導入ガイドは、お客様が迅速かつ円滑にセットアップできるよう支援するために作成されました。このガイドには、現在の RBA の進捗状況を確認したり、理解を深めたり、次のステップを検討したりするのに役立つ、専門家が推奨するリソースが含まれています。
RBA を動作させるコンポーネントは次のとおりです。これらは RBA 成熟度の創出と発展に向けた継続的なワークフローの一部です。これらの要素は次の 5 つのカテゴリにまとめることができます。
-
イベントベースの検出と発見
- イベントベースの検出では、リスクインデックスにイベントが追加されます。
- 調査結果は結果ベースの検出によって作成されます。
-
リスクスコアリング
- 資産とアイデンティティの初期スコアリング
-
リスク修正
- リスクはリスク要因やその場限りのリスク変化によって更新されます
-
リスクアトリビューション
- MITRE ATT&CK の戦術とテクニックによる強化
-
ビジュアライゼーションとワークフロー
- アナリストはダッシュボードとワークフローを使用して、ハイフィデリティーで注目すべきリスクに対処します。
RBA の検出は、ES コンテンツアップデート (ESCU) または Splunk Security Essentials (SSE) の標準搭載の Splunk エンタープライズセキュリティルールのコレクションから取得できます。

RBA の実装方法
上記の導入ガイドに従って、初期実装を完了する方法を確認してください。RBA が開発モードで実行され、リスクインデックスが入力され、リスク要因が適用されていることを確認できたら、環境に合わせてカスタマイズを開始する準備が整いました。
以下の手順は、Splunk Enterprise Security環境内でRBA方法論のサポートを有効にする手順を説明します。
-
ES の既存の検出を変更
。
-
マイターATT&CKテクニックを追加。
Splunk エンタープライズセキュリティの上部ナビゲーションバーで、をクリックします
[設定]
>
コンテンツ
>
コンテンツ管理
次に Type= でフィルタリングします
イベントベースの検出
。変更したい検出を選択し、注釈セクションを探します。「」を参照してください。
マイターAT&CK マトリックス
そして、あなたの検出に最も合ったテクニックやサブテクニックを見つけてください。注釈に技術番号を入力します。
-
イベントベースの検出の中間結果出力にエンティティを追加します。
検出検索では、多くの場合、複数のエンティティがあります。エンティティには、ユーザー名、IP アドレス、ホスト名など、任意のユーザー/デバイスフィールドを指定できますが、ほとんどの場合、次のようなフィールドになります。
src、dest、またはuser。リスク修飾子は複数存在する可能性があるため、検索クエリの各エンティティが表示されるようにしてください。この例では、2 つのリスクエントリを作成します。1 つはsrcそして、1 つはuser。
どのリスクスコアを使うべきかわからない場合は、特に理由がない限り、10などすべてに同じ値を使用することを検討してください。 -
リスクファクターエディターでは、組織や環境固有のポリシーに基づいてリスクスコアを微調整できます。このコンテキストにより、真のことが可能になります。 リスク 観察された行動の情報に基づいたトリアージと分析たとえば、次のスクリーンショットでは、ユーザーが契約者に分類されるたびに、リスクスコアに 5 つ追加しています。これは、担当者のセキュリティ管理が異なるためにリスクが増えるためです。リスクファクターを効果的に使用することで、組織のニーズに基づいた最も重要なイベントをアナリストに確実に誘導できます。

- 出力を決定する アクション。 検索結果の出力の保存は任意です。提案の 1 つは、インシデントレビューページで引き続き調査できるように、「情報提供を目的とする」調査結果を作成することです。
-
マイターATT&CKテクニックを追加。
Splunk エンタープライズセキュリティの上部ナビゲーションバーで、をクリックします
[設定]
>
コンテンツ
>
コンテンツ管理
次に Type= でフィルタリングします
イベントベースの検出
。変更したい検出を選択し、注釈セクションを探します。「」を参照してください。
マイターAT&CK マトリックス
そして、あなたの検出に最も合ったテクニックやサブテクニックを見つけてください。注釈に技術番号を入力します。
-
リスクインデックスの検索を開始します。
リスクデータのベースラインを作成したら、リスクインデックス (インデックス = リスク) を検索します。これにより、構築中のデータや注釈に慣れることができます。
また、このデータを扱う方法も検討してください。例えば:-
を見てください
risk_objectフィールド。特定の値に対して複数の MITRE 技法が使われているかどうかはどうすればわかりますか? -
それぞれのリスクスコアを合計する方法
risk_object? - 分析が最も意味のあるのはどの期間ですか?7 日間ウィンドウ分析すべきか、31 日間分析すべきか、それとも別の期間で分析すべきか?
-
を見てください
-
検索ベースの検出を有効にします。
ESには、ミッションコントロールアナリストキューで結果を作成するように設計された検出が含まれています。

「ATT&CK 戦術閾値超過」検出では、7日間に複数の攻撃手法が見られたリスクオブジェクトを探します。「where」句を変更して、感度を上げたり下げたりすることを検討してください。
例えば:| where mitre_tactic_id_count >= 3 and contributing_source_count >= 4同様に、「調査結果のリスク閾値超過」の検出を見て、どのような変更を加えるべきかを検討してください。提案の 1 つは、低速で低速の攻撃を発見しやすくするために、より長い期間に変更することです。また、必要に応じてリスク閾値を調整することもできます。
-
インシデントレビュー設定を更新します。
ES Incident Review ページに、検出がトリガーされたときにエンティティまたは検索グループが表示されるはずです。

また、中間結果数をクリックしてリスクイベントのタイムラインを表示することもできます。
このタイムラインは、調査を開始してすべてのリスクイベントを視覚化するための強力なビューを提供します。
Splunk Enterprise Securityをしばらく使用していて、以前にインシデントレビュー設定をカスタマイズしたことがある場合は、これらの新しい列が表示されない場合があります。これらを再度追加するには、にアクセスしてください。 [構成] > インシデント管理 > インシデントレビュー設定 。表示されている列を確認し、必要に応じて下のフィールドを追加し直すことを検討してください。
それだ!これで、追加の検出を行い、同じ手順を実行してリスクインデックスにさらにコンテキストを追加できるようになりました。行き詰まった場合は、以下を使用してください。 マイターアタック&CK フレームワークまたは Splunk ES コンテンツアップデート チームにとって価値のある新しい行動を発見するためのアプリ。
詳細については、次の包括的なステップバイステップガイドをご覧ください。 Splunk リスクベースアラート (RBA) ガイド
次のステップ
RBA の包括的なデモやワークショップをご希望の場合、またはお客様の環境で RBA を設定するためのプロフェッショナルサービスをご利用になる場合は、Splunk アカウントチームまたは担当者にお問い合わせください。さらに、次の Splunk リソースは、このユースケースの理解と実装に役立つ場合があります。
- Splunk YouTube: リスクベースのアラート:SIEM の新たな領域
- Splunk リソース: Splunk エンタープライズセキュリティ 8.3 以降におけるエンティティリスクスコアリングの運用化
- Splunk.Conf による講演: リスクベースのアラートに関する.conf による講演 2024~2026年